Quantencomputer stellen die Industriekryptografie infrage. Warum Unternehmen schon heute auf Post Quanten Kryptografie und flexible Sicherheitsarchitekturen setzen müssen.
Post Quanten Kryptografie wandelt sich von einem abstrakten Zukunftsthema zur konkreten Compliance-Vorgabe bei der Produktentwicklung.
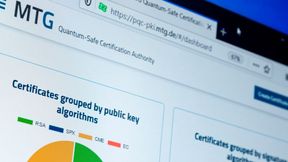
(Bild: MTG)
Wenn aktuell in einer Fabrik eine neue Steuerung verbaut wird, feiert sie vielleicht ihr Betriebsjubiläum im Jahr 2056, einem Zeitpunkt, an dem die heutige Verschlüsselungstechnik längst in den Museen der IT-Geschichte steht. Dieses Lebensdauer-Paradoxon ist der Kern einer unterschätzten Bedrohung für die Industrie: Langlebige Investitionsgüter treffen auf Kryptografie mit drastisch sinkender Halbwertszeit. Wer Steuerungssysteme, Maschinen und OT-Infrastrukturen für die nächsten Jahrzehnte baut, muss deren kryptografische Vertrauensbasis schon heute quantensicher gestalten, bevor Angreifer sensible Daten rückwirkend entschlüsseln oder Identitäten fälschen können. Aber wann beginnt dieses Quantenzeitalter? Bei allem Streit über den Zeitpunkt werden beim Schutz schon Nägel mit Köpfen gemacht: Technologiekonzerne rüsten Produkte bereits mit quantensicherer Kryptografie aus, Standardisierungsgremien verabschieden neue Protokolle, Behörden finanzieren Migrationsprojekte. Post-Quanten-Kryptografie (PQC) ist keine Zukunftsmusik mehr, sondern gelebte Praxis.
IT- und OT-Sicherheit in der Industrie gewährleisten
Überall, wo Investitionsgüter gebaut werden, ist die lange Nutzungsdauer die Regel, nicht die Ausnahme. Die Maschine steht Jahrzehnte im Feld, ihre Kryptografie hat eine deutlich kürzere Lebenserwartung. Verfahren wie RSA oder ECC sichern heute Zertifikate, Firmware-Updates und Maschinenidentitäten. Sie gelten als sicher, solange die Rechenleistung fehlt, um die zugrundeliegenden mathematischen Probleme zu lösen. Ein leistungsfähiger Quantencomputer hat diese Rechenleistung.
Bildergalerie
Wann ein solcher Quantencomputer verfügbar ist, bleibt umstritten. Doch dies ist für die Sicherheitsplanung erst einmal zweitrangig. Entscheidend ist ein naheliegender Mechanismus: „Harvest now, decrypt later“. Verschlüsselte Daten, die heute abgefangen werden, lassen sich speichern, und zwar so lange, bis die Rechenleistung reicht, um sie rückwirkend zu entschlüsseln. Für Konstruktionsdaten, Firmware-Signaturen oder Zugangsschlüssel zu Industrieanlagen ist das kein abstraktes Risiko, es beginnt heute.
Wie lange muss Kryptografie noch sicher sein?
Damit verschiebt sich die Frage: nicht mehr „Wann kommt der Quantencomputer?“, sondern: „Wie lange muss meine heutige Kryptografie noch sicher sein?“ Bei einer Laufzeit von etwa 20 Jahren lautet die Antwort: mindestens bis in die Mitte der 2040er Jahre. Die Entscheidung über die Kryptografie von morgen fällt heute in den Entwicklungsabteilungen.
Wie ernst führende Technologiekonzerne das nehmen, zeigen Google und IBM: Google zog die eigene, ursprünglich für das Jahr 2031 bis 2035 geplante Migrationsfrist auf das Jahr 2029 wegen Fortschritten bei Quantenhardware und aktualisierten Einschätzungen der eigenen Sicherheitsexperten vor. IBM sprach im August 2026 davon, dass ein fehlertoleranter Quantencomputer im Jahr 2029 erscheinen soll. Das Signal ist eindeutig: Wer an vorderster Front an Quantencomputern forscht, verkürzt den eigenen Zeitplan, weil das Risiko näher rückt.
Wenn Krypto-Agilität zur Haftungsfrage wird
Neben dem rein technischen Risiko baut sich auch ein massiver regulatorischer Druck auf. Mit EU-Regularien wie NIS2 (Network Information Security) und dem Cyber Resilience Act (CRA) werden die Anforderungen an die IT- und OT-Sicherheit zur klaren Haftungsfrage für Geschäftsführung und Vorstand.
Der CRA verpflichtet Hersteller vernetzter Produkte explizit dazu, die Cybersicherheit über den gesamten Produktlebenszyklus hinweg zu garantieren. Dazu gehören nicht nur fortlaufende Sicherheitsupdates, sondern auch eine krypto-agile Software- und Hardware-Architektur. Wer langlebige Steuerungssysteme oder IoT-Geräte auf den Markt bringt, deren Kryptografie im Feld nicht quantensicher nachgerüstet werden kann, riskiert künftig nicht nur Sicherheitsvorfälle, sondern Vertriebsverbote im EU-Binnenmarkt und empfindliche Bußgelder. PQC wandelt sich damit von einem abstrakten Zukunftsthema zur konkreten Compliance-Vorgabe bei der Produktentwicklung.
PQC-Standards, die es schon gibt
Das US-Institut NIST hat im Jahr 2024 die ersten PQC-Standards veröffentlicht. Große Anbieter setzen sie bereits um: Google integriert PQC-Signaturen in Android 17, unterstützt PQC in Chrome und der eigenen Cloud. PQC wird längst in Massenprodukten ausgerollt, die täglich Millionen Menschen nutzen.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel Communications Group GmbH & Co. KG, Max-Planckstr. 7-9, 97082 Würzburg einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von redaktionellen Newslettern nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung, Abschnitt Redaktionelle Newsletter.
Auch Deutschland arbeitet an der Standardisierung: Das BSI entwickelt gemeinsam mit Industriepartnern, unter anderem das Unternehmen MTG, Standards für quantensichere E-Mail-Verschlüsselung. Als Ergebnis erschien kürzlich die Erweiterung des Open-PGP-Standards um PQC-Verfahren, festgehalten im Internet Standard RFC 9980. Dabei ist eine Tatsache relevant: Eine der am weitesten verbreiteten Verschlüsselungstechnologien für E-Mail, Software-Signaturen und Backups wird heute quantensicher gemacht, als Standard, nicht als Ankündigung.
Zwischen diesem Standardisierungsstand und der industriellen Praxis klafft trotzdem noch eine Lücke. Viele Unternehmen kennen das Thema, haben aber noch keine konkreten Schritte eingeleitet. Bei langlebigen Produkten ist das riskant: Die Migration braucht Zeit, für die Analyse bestehender Kryptografie-Bestände, angepasste Entwicklungsprozesse und die Aktualisierung von Public-Key-Infrastrukturen (PKI).
Nicht nur Kryptografie-Update, sondern PKI-Architektur
In der Diskussion über PQC dominiert die verschlüsselte Kommunikation. Doch ist das in der Industrie nur ein Teilaspekt. Mindestens ebenso wichtig ist die Frage der Identität. Woher weiß etwa eine Steuerung, dass ein Firmware-Update wirklich vom Hersteller stammt?
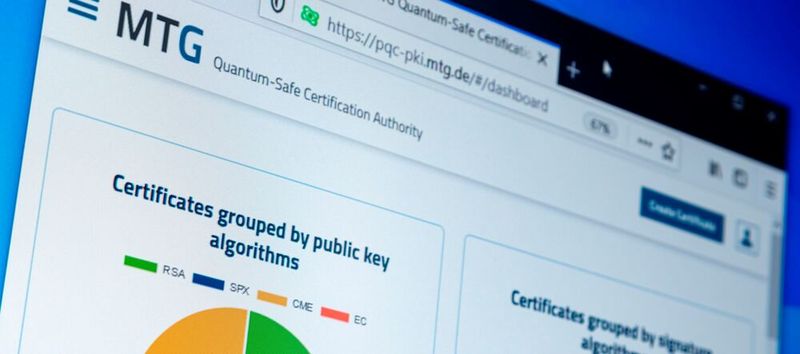
Alle im Industrieumfeld gängigen Mechanismen, Secure Boot, Firmware-Signierung, Geräte-Zertifikate, Authentifizierung im Feldbus, beruhen auf Public-Key-Infrastrukturen. Eine PKI ist im Kern eine Vertrauenskette: Das zugrunde liegende Zertifikat bürgt für nachgeordnete Zertifikate, diese wiederum für einzelne Geräte. Ist das kryptografische Fundament angreifbar, ist potenziell die gesamte Vertrauensbasis einer Produktkette betroffen, rückwirkend, bis zu Geräten, die vor Jahren ausgeliefert wurden. PQC in der Industrie ist damit kein reines Kryptografie-Update, sondern eine strukturelle Frage der kompletten PKI-Architektur.
Im Maschinen- und Anlagenbau sind Steuerungen im Feldeinsatz, teils mit eingeschränkter Konnektivität. Wird der Austausch der kryptografischen Basis beim Design nicht angelegt, ist späteres Nachrüsten kaum möglich. Bei Herstellern vernetzter IoT-Geräte potenziert sich das Problem durch die Stückzahl: Jedes Gerät trägt ein eigenes Zertifikat und alle produzierten Geräte müssen migriert werden. Verschärfend kommt in diesem Szenario noch hinzu, dass die Hardware oftmals begrenzte Ressourcen besitzt und somit für die größeren Schlüssel von PQC problematisch sein kann. PQC-Verfahren benötigen um ein Vielfaches größere Schlüssel und Signaturen als klassische RSA- oder ECC-Verfahren. Ein kleiner Steuerungs-Chip oder Sensor mit wenigen Kilobyte Speicher stößt hier physisch an Grenzen. In allen Fällen gilt derselbe Grundsatz: Je länger ein Produkt im Feld bleibt, desto wichtiger ist eine kryptografische Basis, die sich anpassen lässt. Dieses Prinzip, die Krypto-Agilität, beschreibt die Fähigkeit eines IT-Systems, kryptografische Algorithmen, Schlüssel oder Zertifikate schnell und ohne Systembrüche auszutauschen, wenn sich Sicherheitsanforderungen ändern oder Bedrohungen entstehen.
Planungsaufgabe Kryptografie
Für die Industrie bedeutet die Auseinandersetzung mit PQC in erster Linie eine Planungsaufgabe: Wo im eigenen Portfolio wird heute welche Kryptografie eingesetzt, mit welcher erwarteten Lebensdauer? Welche PKI- und Zertifikatsstrukturen liegen zugrunde? Sind Wurzelzertifikate und Firmware-Signierungsprozesse bereits krypto-agil ausgelegt? Zudem empfiehlt es sich, hybride Verfahren zu testen und bei Neuentwicklungen klassische und PQC-Algorithmen parallel zu implementieren. Wann genau die eigene Kryptografie an ihr Verfallsdatum stößt, lässt sich nicht mit letzter Sicherheit vorhersagen. Ein zeitiger Start sorgt nicht nur dafür, dass man zukünftig bestens aufgestellt ist, sondern entscheidet auch darüber, ob die Migration in Ruhe geplant werden kann oder später unter Zeitdruck zu handeln sein wird.